Облачная инфраструктура: Как строить сервера в аренде, плюсы и минусы контейнеров, виртуалок, dedicated

Начать обучение!

Преимущества

Устали от жестких корпоративных рамок и хотите сами управлять своей инфраструктурой? Этот курс даст вам экспертизу для проектирования облачных решений, которые обеспечивают полную автономию. Вы научитесь выбирать оптимальные модели развертывания, автоматизировать управление ресурсами и создавать гибкие архитектуры для работы из любой точки мира. Получите свободу в принятии архитектурных решений и независимость от вендорных ограничений.

Независимость архитектурных решений

Самостоятельный выбор инфраструктуры

Гибкость рабочих сред

Адаптация под удаленный формат

Автоматизация управления

Снижение операционных нагрузок

Мобильность инфраструктуры

Работа из любой точки мира

Стоимость часа занятий: 20 000,00 рублей

План занятий

Cloud strategy DevOps basics System Architecture basics Stakeholder alignment

Архитектура облачной инфраструктуры: выбор моделей развёртывания и управление затратами

4 занятия

2 недели

В рамках данного раздела вы освоите методологию выбора оптимальных моделей развёртывания инфраструктуры — от bare metal и виртуальных машин до контейнерных платформ — с учётом требований производительности, изоляции и совокупной стоимости владения. Глубокий анализ гибридных и мультиоблачных сценариев позволит минимизировать vendor lock-in и повысить гибкость архитектурных решений. Финансовое моделирование CAPEX vs OPEX, работа с резервированными инстансами, savings plans и бюджетирование на уровне организации станут инструментами для эффективного управления затратами. Автоматизация политик затрат, алертинг на перерасход и оптимизация использования ресурсов обеспечат экономическую устойчивость инфраструктуры в долгосрочной перспективе.

Продвинутая оркестрация: мультикластерный Kubernetes и управление на масштабе

4 занятия

2 недели

Раздел посвящён управлению флотом Kubernetes-кластеров с использованием Cluster API, федерации и GitOps-подходов. Вы изучите Service Mesh (Istio, Linkerd) как ключевой инструмент для управления трафиком, обеспечения безопасности и наблюдаемости в распределённых системах. Оптимизация работы кластера через кастомизацию планировщика, приоритизацию workloads, Vertical Pod Autoscaler и динамическое масштабирование узлов с Karpenter позволит достичь максимальной эффективности использования ресурсов. Внедрение GitOps для мультикластерных установок обеспечит согласованность конфигураций, управление сотнями сервисов и контролируемое обновление окружений.

Надёжность и отказоустойчивость: от проектирования до chaos engineering

4 занятия

2 недели

Вы научитесь проектировать fault-tolerant архитектуры, включая active‑active и multi‑region развёртывания, геораспределённые базы данных и глобальную балансировку трафика. Практическое внедрение Chaos Engineering с использованием инструментов Gremlin и Litmus позволит тестировать устойчивость систем и формировать культуру провалов. Disaster Recovery как код обеспечит автоматическое восстановление инфраструктуры в другом регионе с соблюдением RPO/RTO. Система управления инцидентами на платформенном уровне, основанная на SLO‑based alerting и error budgets, повысит надёжность сервисов и ускорит постмортем-анализ.

Наблюдаемость (observability) как единая платформа управления сложностью

4 занятия

2 недели

Вы освоите построение унифицированного стека observability на основе OpenTelemetry для сбора метрик, логов и трейсов, их корреляции на единой панели Grafana. Продвинутый алертинг с применением машинного обучения для прогнозирования аномалий, многоуровневые эскалации и контекстные уведомления минимизируют шум и повысят эффективность реагирования. Создание дашбордов для различных ролей — от технических специалистов до бизнес-заказчиков — обеспечит визуализацию потока запросов и бизнес‑SLI. Управление большими объёмами телеметрии, включая агрегацию, сэмплирование и долгосрочное хранение, позволит поддерживать наблюдаемость в масштабе.

Безопасность на всех уровнях: от цепочки поставок до выполнения

4 занятия

2 недели

В разделе рассматривается построение Secure Software Supply Chain через подпись образов Cosign, политики выполнения OPA/Gatekeeper и сканирование уязвимостей в CI/CD и runtime. Управление доступом и аутентификацией в мультикластерной среде с использованием SSO, OIDC и тонкой настройки RBAC обеспечит контроль действий администраторов. Compliance as Code позволит автоматически проверять соответствие стандартам PCI DSS, SOC2, HIPAA с помощью инструментов Chef InSpec и OpenSCAP. Защита конвейеров развёртывания, изоляция агентов и управление секретами с ротацией повысят безопасность всего жизненного цикла разработки.

Построение платформы разработки (Internal Developer Platform) и самообслуживание

4 занятия

2 недели

Вы изучите проектирование Internal Developer Platform, которая абстрагирует сложность инфраструктуры и предоставляет self‑service возможности для команд разработки. Шаблонизация и управление конфигурациями в масштабе с помощью Helm/Kustomize, автоматическое обновление зависимостей через Renovate и политики на уровне чартов стандартизируют процессы. Интеграция с CI/CD через policy as code (Conftest) и автоматическое создание ephemeral окружений по Pull Request ускорят delivery. Измерение эффективности платформы через метрики времени развёртывания, частоты self‑service операций и удовлетворённости разработчиков позволит непрерывно улучшать сервис.

Эффективность и оптимизация затрат в масштабе (FinOps)

4 занятия

2 недели

Раздел охватывает внедрение FinOps практик: сбор метрик затрат, тегирование ресурсов, алерты на превышение бюджета и дашборды для финансовых и технических ролей. Оптимизация использования ресурсов через rightsizing, анализ запросов и лимитов в Kubernetes, применение spot‑инстансов для нетребовательных нагрузок снизит операционные расходы. Управление лицензиями и open source компонентами, анализ дублирования сервисов и автоматизация удаления неиспользуемых ресурсов повысят экономическую эффективность. Баланс производительности и стоимости при выборе типов инстансов, хранилищ и кэширующих слоёв обеспечит оптимальные trade‑off решения.

Миграции и модернизация устаревших систем (legacy) без остановки бизнеса

4 занятия

2 недели

Вы освоите стратегии миграции — lift & shift, рефакторинг в контейнеры, переход на managed‑сервисы — и критерии их выбора в зависимости от контекста. Управление параллельным запуском через фазы миграции, feature flags, сравнение поведения систем и автоматизация отката минимизируют риски. Безопасность миграций обеспечивается техниками двойной записи, shadow‑трафика и validation как код. Документирование архитектурных решений, создание runbooks и интерактивной документации в Backstage/Compass упростят передачу знаний и поддержку модернизированных систем.

Лидерство в администрировании: архитектурные решения, наставничество и управление техническим долгом

4 занятия

2 недели

В заключительном разделе вы научитесь принимать технические решения с учётом бизнес‑целей, рисков и долгосрочной поддержки, используя методики взвешенного выбора. Роль сеньора в архитектурном комитете включает оценку proposals, ревью архитектуры, управление техническим долгом и балансирование между скоростью и надёжностью. Коучинг и развитие команды через проведение post‑mortem, передачу экспертизы и формирование культуры надёжности (SRE culture) усилят коллектив. Формирование технической стратегии, дорожной карты развития инфраструктуры, оценка новых технологий и вендор‑менеджмент завершат вашу трансформацию в лидера администрирования.

Еще курсы и семинары

Статьи

  • Все
  • Экономика
  • Научпоп
  • Менеджмент
  • Технологии
  • Блог

Требования к системе — Почему проекты ломаются не в коде, а в ожиданиях людей

3 июня 2026 г. 21:38
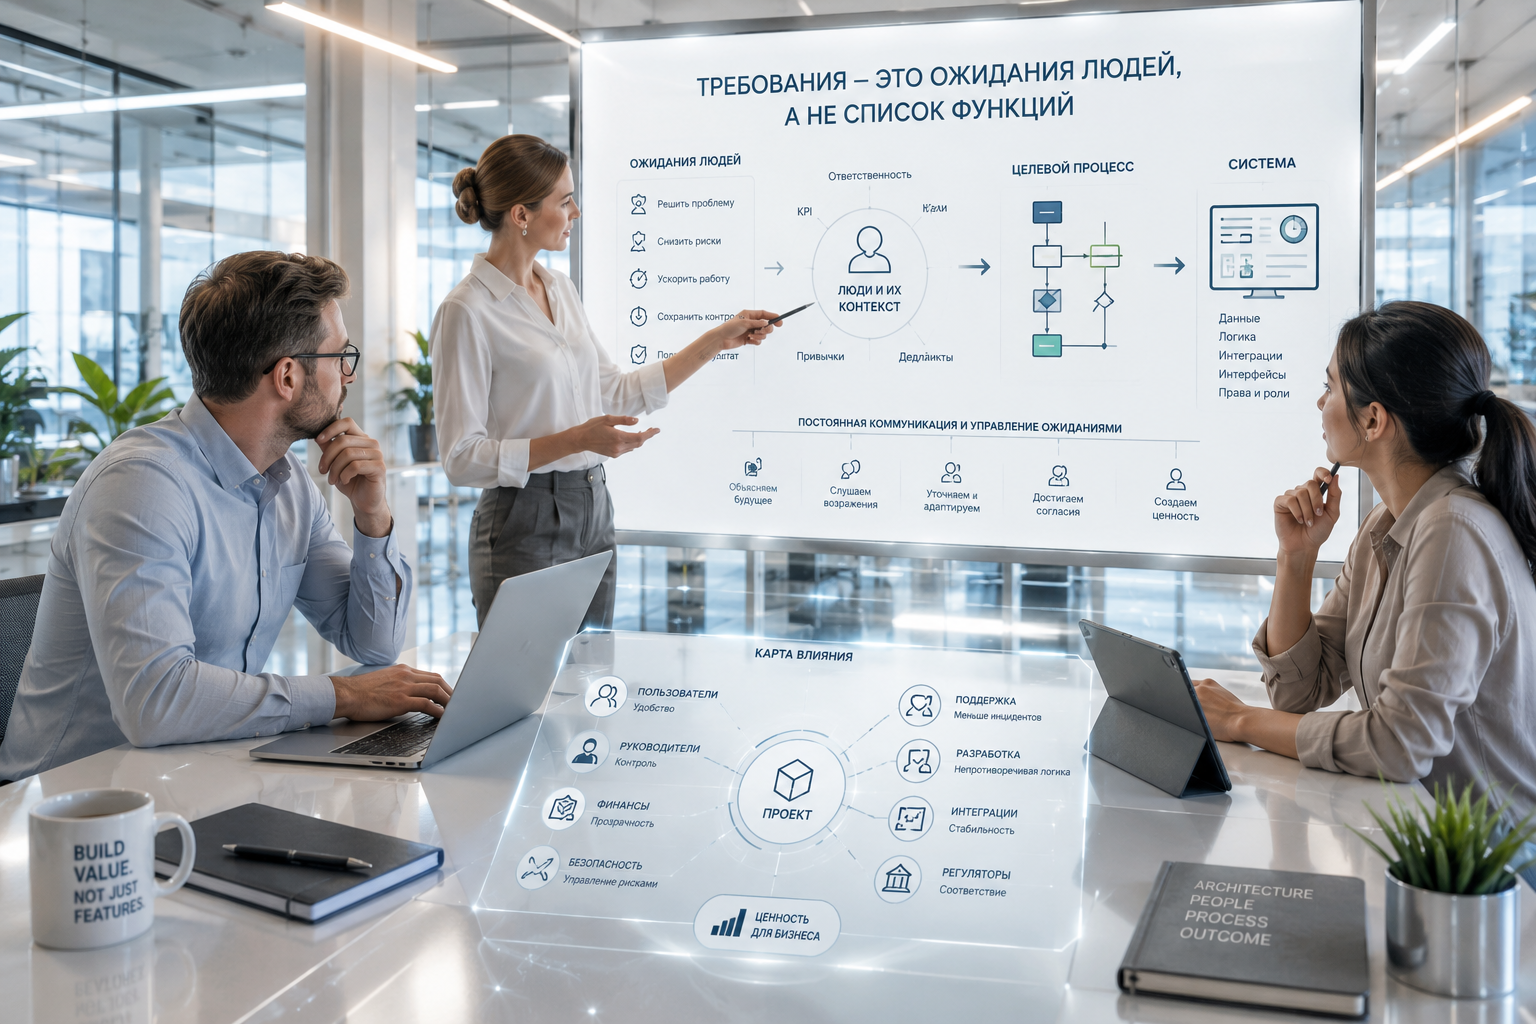
Почему проекты ломаются не в коде, а в ожиданиях людей?

В ИТ-проектах есть одна неприятная закономерность: команда может хорошо писать код, использовать правильную архитектуру, вести backlog, проводить встречи, согласовывать документы — и все равно в конце услышать от заказчика: «Мы ожидали не этого».